


 Головна
Apple попередила користувачів iPhone у 99 країнах про атаки найманців-шпигунів: яка є небезпека

Айфони можуть бути під кібератакою
Про нові сповіщення повідомив дослідник з кібербезпеки Костін Райу. За його словами, ця хвиля пов’язана із серпневими попередженнями, які охопили 110 країн. Apple зазначила, що загалом уже повідомила користувачів більш ніж у 150 країнах.
Важливо! Водночас ці цифри стосуються географії отримувачів сповіщень, а не кількості підтверджених заражень пристроїв.
Компанія не назвала можливих зловмисників, конкретні шпигунські програми чи спосіб здійснення атак. Тому пов’язувати їх із Pegasus або іншими відомими інструментами стеження наразі немає підстав.
Найманські шпигунські операції спрямовані на невелику кількість конкретних людей і потребують значних фінансових та технічних ресурсів. Серед потенційних цілей таких атак – журналісти, активісти, політики та дипломати, які можуть становити інтерес через свою професійну або громадську діяльність.
Повідомлення
Попередження Apple та інструкції
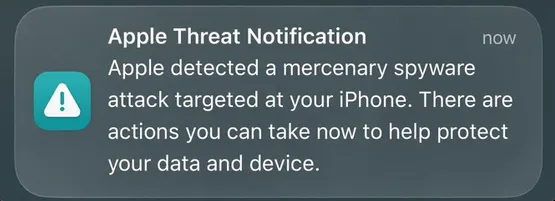
Apple надсилає попередження через сповіщення на екрані блокування iPhone, налаштування пристрою та електронну пошту, пов’язану з обліковим записом користувача. Перевірити наявність справжнього попередження можна, самостійно відкривши сайт облікового запису Apple.
Компанія наголошує, що справжні сповіщення про загрози не містять прохань встановлювати програми чи профілі конфігурації, відкривати файли або передавати паролі й коди підтвердження. Це важливо, оскільки шахраї можуть імітувати повідомлення Apple для фішингових атак.
Також компанія радить звертатися по допомогу до експертів із цифрової безпеки. Зокрема, постраждалі можуть скористатися цілодобовою підтримкою організації Acces Now.
Читайте також
- Користувачі застосунку «Повітряна тривога» отримали фальшиві сповіщення про ядерну, хімічну та радіаційну небезпеку. Згодом про кібератаку заявило і МНС Росії.
- Федеральне бюро США поклало відповідальність за викрадення криптовалютних активів із біржі Binance на суму понад 6 млрд доларів. Атака сталася приблизно 29 жовтня 2026 року.
- Хакерське угруповання UAC-0050 атакує українські державні установи, надсилаючи електронні листи нібито від імені співробітників ДТЕК.